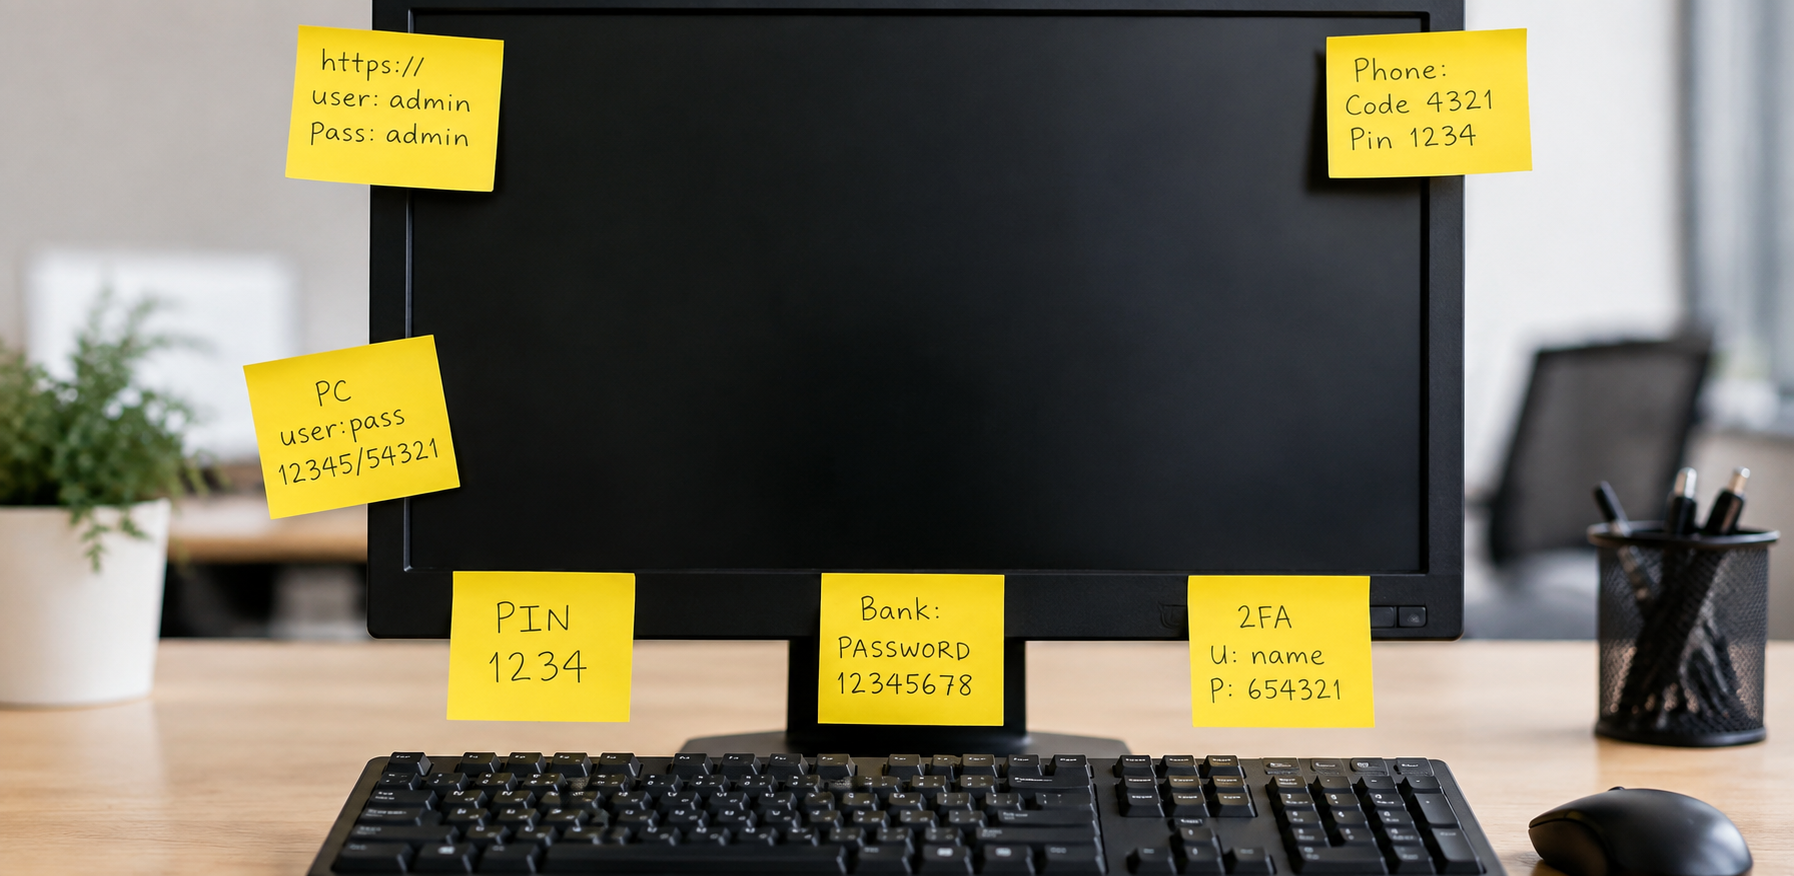
モニター横や机の引き出しに、付箋に書いたパスワードを貼りがち
今さら聞きにくい「中小企業のセキュリティ対策」、まずは身近なところから
20年ほど前、まだ私が会社員だった頃の話です。
当時勤めていた事業所に、空き巣が入ったことがあります。鍵を壊されて侵入され、事業所内の物品が盗まれる被害に遭いました。夜は人通りが減る静かな住宅街だったことに加え、設備の古い建物だったこともあり、以前から犯人に目をつけられていたのかもしれません。
その後、警備会社のセキュリティシステムを導入し、事業所の防犯対策を見直すことになりました。貴重品を置いたままにせず、狙われやすい状態をつくらないようにしたのです。
この経験から強く感じたのは、「被害に遭ってから対策する」のでは遅いということです。これは、PCやWebサイトのセキュリティでも同じことが言えるのではないでしょうか。
「うちは小さい会社だから大丈夫」は危険かも
セキュリティの話をすると、
「うちは小さい会社だから、そんなに狙われないでしょう」
と言われることがあります。しかし、Webサイトやメール、PCへの攻撃は、人が会社を選んで手作業で侵入してくるものだけではありません。IDやパスワードを使った不正ログインを試したり、脆弱性(弱点)のあるWebサイトを探したりする攻撃は、機械的に大量の対象へ行われることがあります。
つまり、
「うちには狙われるような重要な情報はない」
ではなく、
「狙われても被害を受けにくい状態になっているか」
が重要だと考えます。
まずは身近なセキュリティから確認してみてください
難しいセキュリティ製品を導入する前に、まず確認してほしいことがあります。
●パスワードを付箋に書いていないか
モニターの横や机の引き出しに、IDやパスワードを書いた付箋を貼っていないでしょうか。本人にとっては「忘れないためのメモ」でも、第三者から見れば重要な情報です。パスワードは、パスワード管理ツールなどを利用し、他人から見えない方法で管理しましょう。
●パスワードを使い回していないか
複数のサービスで同じパスワードを使っていると、1つのサービスからパスワードが漏れた場合、別のサービスでも不正ログインを試される可能性があります。少なくとも、メール、Microsoft 365やGoogleアカウント、サーバー、WordPressなど、会社にとって重要なアカウントは別々のパスワードにすることをおすすめします。
●退職した人のアカウントが残っていないか
退職者が使っていたメールアカウントやクラウドサービス、WordPressの管理者アカウントなどが、そのまま残っていないでしょうか。退職・異動時に、
- アカウントの停止・削除
- パスワードの変更
- 管理者権限の確認
- 共有アカウントの見直し
まで行う仕組みを作っておくことが大切です。
●WordPressやWebサイトを放置していないか
WordPressなどのCMSを利用している場合、本体だけでなくプラグインやテーマも含めて、脆弱性への対応が必要です。
「何年も更新していないけれど、普通に表示されているから大丈夫」
とは限りません。Webサイトは、問題が起きてからではなく、問題が起きる前に更新・バックアップなどの管理をしておくことが重要です。
●バックアップは本当に使える状態か
「バックアップを取っています」という会社でも、
- いつ取ったかわからない
- 同じサーバー内にしか保存していない
- 保存されているが復元できるかわからない
というケースがあります。バックアップは、取っていることよりも、必要なときに復元できることが重要です。
最低限、ここを確認してみてください
まずは次の項目を確認してみてください。チェックが入るものがあれば、可能な限り改善されることをおすすめします。
チェック | 確認項目 |
|---|---|
□ | パスワードを付箋などに書いていない(パスワード管理アプリなどを使っている) |
□ | 重要なサービスでパスワードを使い回していない |
□ | 退職者のアカウントを残していない |
□ | 管理者権限を持つアカウントを把握・保管している |
□ | WordPressやプラグインを放置していない |
□ | Webサイトのバックアップを定期的に取っている |
□ | バックアップから復元できることを確認している |
□ | OSやソフトウェアを長期間更新せず使っていない |
□ | 不審なメールや添付ファイルを安易に開かないルールがある |
□ | Wi-Fiなどのネットワーク機器の初期パスワードを変更している |
全部できている必要はありません。まずは、できていない項目を見つけることから始めてみましょう。
もし、被害に遭ってしまったら
パスワードが漏れれば、そのままログインされ、他のサービスにも連鎖することがあります。バックアップがなければ、データは元に戻せません。
漏れる情報の中には、お客様や取引先の「個人情報」が含まれていることもあります。情報の内容や規模によっては、行政への報告や本人への通知が法律で義務づけられているケースもあります。
そして何より、セキュリティへの向き合い方は、取引先や お客様から見た信頼にも関わります。管理の甘さが表に出れば、取引そのものを見直されることもあるかもしれません。
セキュリティ対策は「特別なこと」ではありません
空き巣対策なら、鍵を交換し、警備を入れます。パソコンやWebサイトも同じです。鍵にあたるのがパスワード、警備にあたるのが不正アクセスの検知、そして万が一に備えるのがバックアップです。
ITのセキュリティはもっと複雑ですが、最初から難しい製品を導入する必要はありません。「専門用語がわからない」「業者任せでよくわからない」という方がほとんどだと思います。まずは、パスワードの管理方法、アカウントの状況、バックアップの有無など、「自社の今の状態を知ること」から始めてみてはいかがでしょうか。
セキュリティ対策は、被害に遭ってから始めるものではありません。家の鍵を確認するのと同じように、身近なところから。今さら人には聞きにくいことも、お気軽にご相談ください。
 ホームページを高品質な英語へまるっと翻訳